確認日:2026年11月7日(日本時間)
宅配やフードデリバリーを使っている人に、確認してほしい発表が出ています。CBcloudの「ピックゴー」への不正アクセスを受け、7NOW、出前館、日本郵便が、それぞれ利用者情報の漏えいを公表しました。[1][2][3]
まず確認したいのは、自分が使ったサービスの公式発表です。漏えいした項目や連絡方法は会社ごとに違います。ニュースの件数だけで、自分の住所やカード情報まで漏れたと判断しないようにしましょう。
この記事では、2026年11月7日時点で確認できた3社の発表と、通知を受け取ったときの確認手順を整理します。
配送を委託した先で何が起きたのか
各社の発表によると、不正アクセスを受けたのは、配達業務の一部を委託していたCBcloudが運営するシステムです。発生日は11月1日。7NOWと出前館は11月3日、日本郵便は11月5日に影響を公表しています。[1][2][3]
このため、「ピックゴーに自分で登録した覚えがない」という人も、利用した配送サービス側の案内を確認する必要があります。ただし、各サービスの利用者全員が漏えい対象という発表ではありません。
7NOWは取得された情報を3区分で公表
セブン‐イレブン・ジャパンは、7NOWの注文者・届け先について、次の情報が第三者に取得されたと発表しました。[1]
- 名前(カナ):164,180件
- 名前(カナ)と住所:4,762件
- 名前(カナ)、住所、電話番号、郵便番号:209件
一部では注文日や注文商品名なども取得されています。一方、クレジットカード情報、ID・パスワードなどは漏えいしていないと説明しています。対象者への連絡は、登録電話番号宛てのSMSで順次行う方針です。[1]
出前館は名前799件など 日本郵便は名前の漏えい
出前館の公表内容は、名前799件、住所794件(番地まで)、電話番号・郵便番号33件です。一部には注文メモや商品名、料金明細も含まれます。カード情報、ID・パスワードなどは漏えいしていないとしています。対象者には登録メールアドレスへ順次連絡する方針です。[2]
日本郵便は、姓名1,672件、姓のみ2,091件の漏えいを確認したと発表しました。住所や電話番号などは含まれていないとしています。対象は、2025年12月〜2026年3月と2026年9月に、CBcloudが集荷・配達した顧客の一部です。書面などで個別に連絡すると案内しています。[3]
各社の数字は、情報の項目や区分が異なります。重複の有無が分からない項目を足して「被害者は合計何人」と言い換えないことも大切です。
自分が対象か確認するときの3つの手順
1.利用したサービスの公式発表を開く
普段使っている公式アプリや、登録済みの公式サイトのブックマークから確認しましょう。検索する場合も広告や似た名前のサイトに注意し、運営会社と発表日を確かめます。警察庁も、メールやSMSのリンクを安易に押さず、公式アプリなどを利用するよう案内しています。[4]
2.通知方法を確認してから受信箱を探す
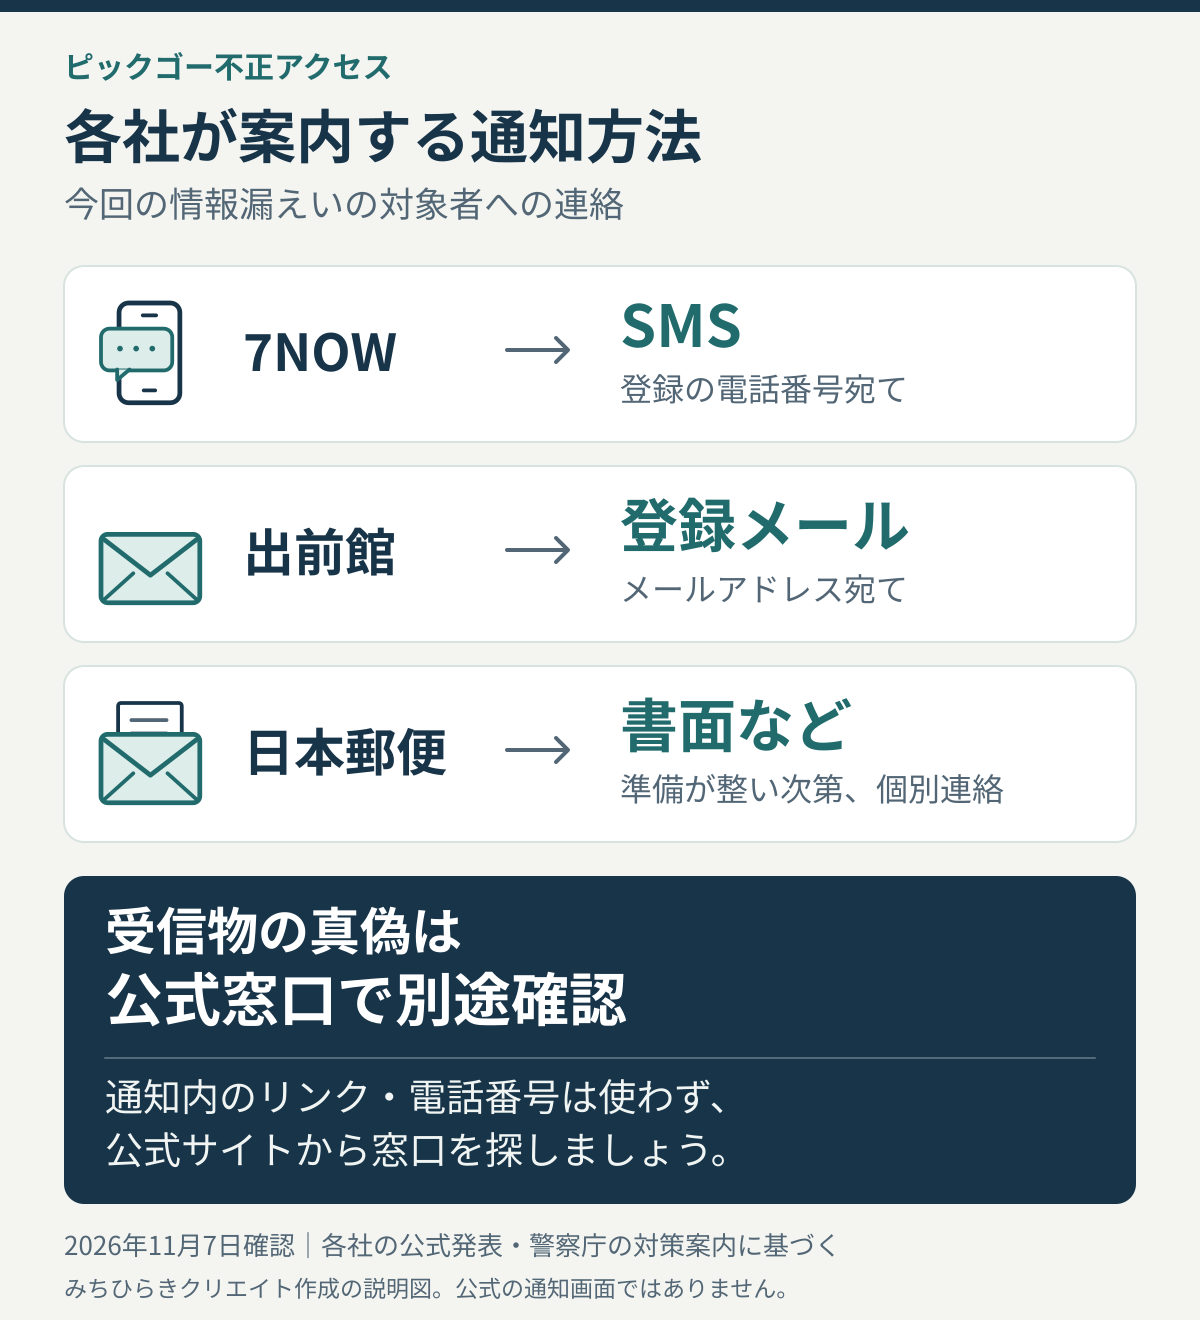
今回の案内では、7NOWはSMS、出前館はメール、日本郵便は書面などです。該当する受信箱や郵便物を確認してください。[1][2][3] 通知がまだ見つからないだけで対象外とは断定せず、不安が残る場合は公式発表に掲載された窓口へ相談します。
3.届いた通知は、内容を別の経路で確かめる
SMSで通知すると公表されているからといって、届いたSMSがすべて本物とは限りません。反対に、SMSという理由だけで正式な連絡を見落とすのも避けたいところです。判断に迷ったら、メッセージのリンクや電話番号を使わず、公式サイトから窓口を探して確認してください。差出人名だけでは真偽を判断しにくいことも、警察庁が注意喚起しています。[4]
問い合わせの前には、利用したサービス名、通知を受け取った日時、案内された対象情報を手元にまとめておくと話を進めやすくなります。通知の画像をSNSに載せる場合は、名前や住所、電話番号、注文番号などを公開しないよう注意しましょう。
名前や住所を知っている相手にも、その場で答えない
出前館は、自社や配送会社を装った不審な連絡、身に覚えのない請求、個人情報の入力や支払いを求める連絡に注意するよう呼びかけています。[2]
配送会社を名乗る相手が名前や住所を知っていても、それだけで本人確認ができたとは考えず、いったんやり取りを止めましょう。日本郵便も、不審なメールやSMSから個人情報やカード情報を盗まれたり、不正なアプリのダウンロードへ誘導されたりするおそれを案内しています。[5]
これは今後の二次被害を防ぐための注意点です。今回確認した各社の公表時点では、本件を原因とする不正利用の被害は確認されていないとされています。本件に便乗した詐欺が実際に起きたと断定するものではありません。[1][2][3]
すでに偽サイトへ入力してしまった場合
情報漏えいの発表を読んだだけの場合と、別の不審なサイトへ自分で情報を入力した場合は、必要な対応が変わります。
不審なサイトにパスワードを入力した場合は、正規のサービスから速やかに変更し、使い回しているサービスも見直してください。[4] カード情報を入力した場合はカード会社へ相談します。フィッシング対策協議会も、公式アプリやサイトからのパスワード変更と、カード情報を入力した場合の相談先を案内しています。[6]
今回は、利用したサービスごとの発表を読むこと、届いた通知を別の公式経路で確認することから始めましょう。本文の数字と通知方法は確認時点のものです。対象の追加や案内の変更がないか、最新の公式発表も確認してください。
コメント