確認日:2026年11月6日
WordPressを最新にしていても、サイトを動かすPHPの対策が済んでいるとは限りません。2026年10月21日、PHPの開発元は、遠隔からコードを実行される可能性がある2つの脆弱性について、修正版を公開しました。
小さな事業のサイトや個人ブログで、まず確かめたいのは「自分のサイトで使っているPHP」と「契約先の対応状況」です。この記事では、WordPress運営者が確認できる範囲と、サーバー会社や管理担当者へ相談する点を整理します。個別のサイトが影響を受けるか、すでに侵害されたかを判定するものではありません。[1][2]
今回の問題と確認する範囲
「PHP2shell」は、CVE-2026-109618とCVE-2026-109619という2つの脆弱性の組み合わせを指す呼び名です。PHP本体に関する問題で、悪用されるとPHPの実行プロセスが持つ権限で任意のコードを実行される可能性があります。[2][3]
PHP公式は、Webリクエストを処理するPHP環境を対象として挙げています。Apacheのmod_phpで特に高いリスクが示されていますが、PHP-FPMなど別の方式なら安全、と判断することはできません。[1]
IPAは11月2日の更新で、PHPがVPN機器やセキュリティ機器のWeb画面などにも使われていることを追記しました。事業で機器を管理している場合は、Webサイトに加え、各メーカーの注意喚起も確認したいところです。[2]
まずはPHPのバージョンと提供元を確認する
WordPressの管理画面では、「ツール」→「サイトヘルス」→「情報」→「サーバー」からPHPのバージョンを確認できます。ここは情報を見る画面で、PHPを更新する画面ではありません。[4]
PHP開発元が10月21日に公開した、上記2件に対する修正版は次のとおりです。
- PHP 8.2系:8.2.35
- PHP 8.3系:8.3.36
- PHP 8.4系:8.4.27
- PHP 8.5系:8.5.12
これらは今回の2件を修正した版の情報です。「今後もこの版のままでよい」「ほかの脆弱性もすべて解消する」という意味ではありません。実際に更新するときは、利用環境に対応した最新の安定版と、提供元の案内を確認してください。[1][2]
また、OSやサーバー会社が独自に修正を取り込む場合もあります。表示の数字だけで未対策と断定せず、契約先がその環境に修正を適用したか確認しましょう。[1][3]
サーバー会社に確かめること
レンタルサーバーでは、利用者がPHPの種類を選べる場合と、事業者側で更新を管理する場合があります。管理画面のお知らせや障害・メンテナンス情報を確認し、不明なら次の点を問い合わせると整理しやすくなります。[5]
- 利用中の環境に、CVE-2026-109618とCVE-2026-109619の修正は適用されているか。
- 利用者側でPHPの切り替えなどの操作が必要か。
- 対応が必要な場合、実施手順と注意点は何か。
「PHP 8.3を使っている」「WordPressの更新が完了した」という情報だけでは、今回の修正が入ったかは分かりません。系列名ではなく、修正の適用状況まで確認するのがポイントです。
更新前後に確認したいこと
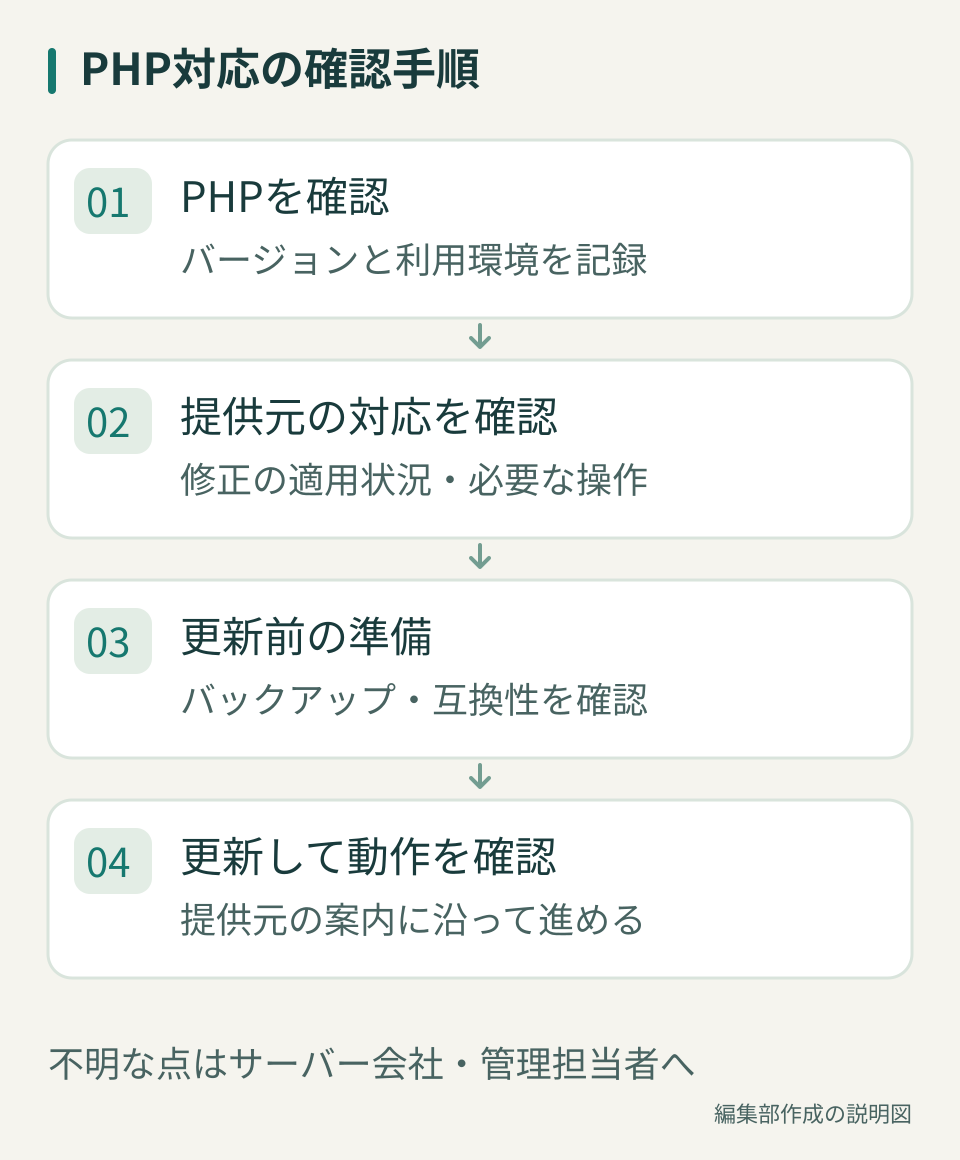
更新が必要と分かったら、対応を先延ばしにせず、サーバー会社や管理担当者と進めましょう。WordPress公式の案内では、サイトのバックアップ、WordPress本体・テーマ・プラグインの更新、PHPとの互換性確認が挙げられています。[5]
作業前には、バックアップから戻せるか、問題が出た場合に誰へ連絡するかも確認しておきます。更新後は、トップページだけでなく、管理画面へのログイン、問い合わせフォーム、購入機能など、自分のサイトで重要な動作を確認しましょう。
表示が正常でも、侵害がなかった証明にはなりません。JPCERT/CCは、対策の適用に加え、侵害の有無の調査を推奨しています。不審な動作や管理者の覚えのない変更がある場合は、ログを残し、サーバー会社や専門の担当者に相談してください。[3]
後から出た注意喚起を混同しない
10月21日の修正版公開後にも、別の注意喚起が出ています。
10月23日のCVE-2026-115560は、セッションの設定とアプリケーションの処理が特定の組み合わせになった場合の問題です。PHP公式は、該当する環境について、次の通常リリースまでセッションのアップロード進捗機能を無効にする案内を出しています。自分で設定を書き換える前に、管理担当者へ適用条件と最新の対応状況を確認してください。[1][3]
10月26日には、Brotliの問題に対応したWindows向けの再ビルドも公開されています。末尾に「-1」が付くパッケージですが、PHP本体のバージョン番号は変わりません。Windows環境の管理者は、PHPの表示番号に加えて、利用パッケージの更新状況も確認が必要です。[1]
一つの設定変更ですべて対応できるわけではありません。PHP2shellの2件について、開発元は更新を完全な対策とし、設定による緩和だけで安全になるとはしていません。[1]
PHP 8.2を使っているなら年末の移行も準備する
PHP 8.2の公式セキュリティサポートは、2026年12月31日までです。今回の修正対応を済ませたうえで、継続してサポートされる系列への移行も準備しておきましょう。レンタルサーバーやOSの独自サポートがある場合は、その範囲と期限を別に確認してください。[6]
今すぐ必要な脆弱性への対応と、年末までの移行計画は分けて進めると整理しやすくなります。最初の一歩は、PHPのバージョンを記録し、契約先の対応情報と照合することです。
コメント